Inleiding
Met de snelle integratie van kunstmatige intelligentie (AI) in kritieke infrastructuren en defensiesystemen, groeit de noodzaak om deze systemen effectief te beveiligen. Traditionele cybersecurity-frameworks bieden beperkte richtlijnen voor het beveiligen van AI-specifieke componenten, zoals modelleveringsketens en trainingsdatapijplijnen. Dit artikel presenteert een uitgebreide Zero Trust-architectuur, specifiek ontworpen voor de AI-levenscyclus, en introduceert een waarborgingskader om de naleving van federale AI-governance-vereisten te ondersteunen.
Zero Trust-architectuur voor AI-systemen
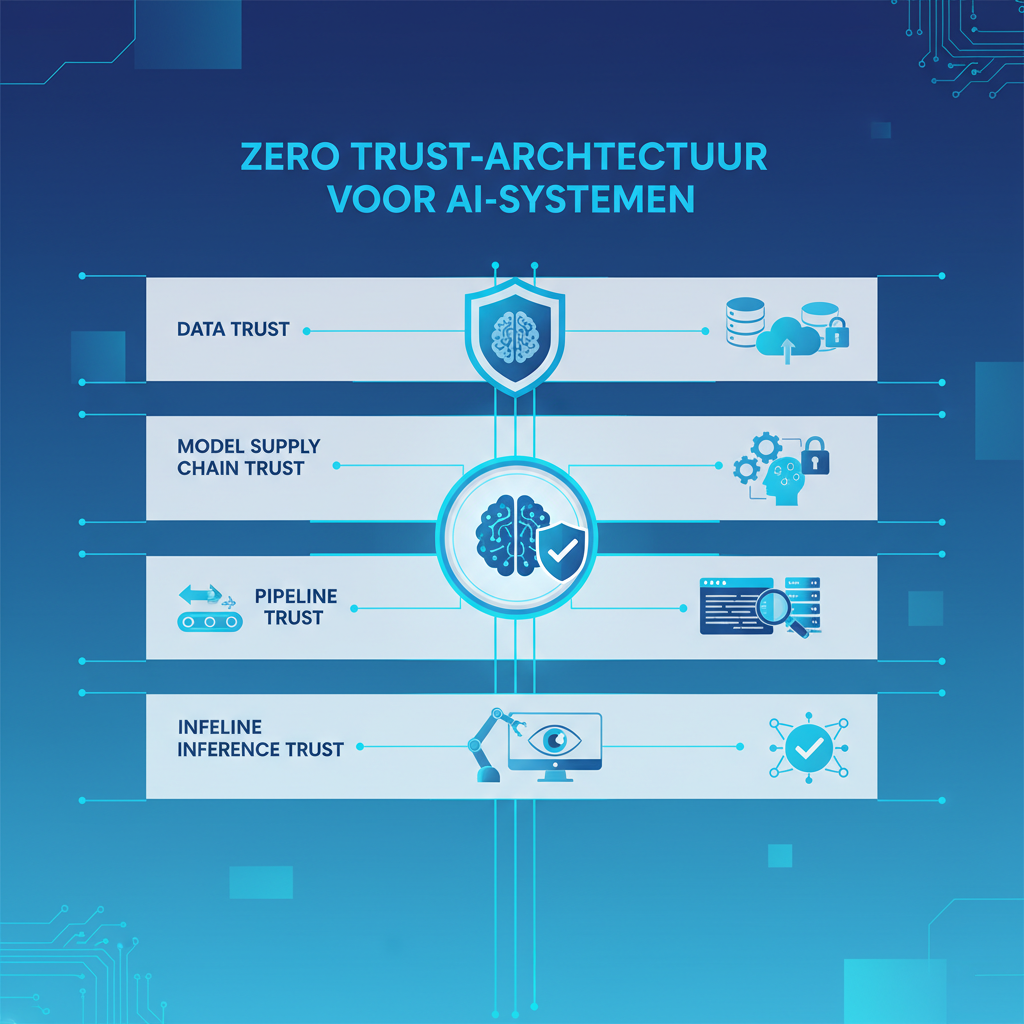
Zero Trust-architectuur (ZTA) is een beveiligingsmodel dat uitgaat van het principe 'vertrouw nooit, verifieer altijd'. Dit model is bijzonder relevant voor AI-systemen, gezien de complexiteit en de potentiële kwetsbaarheden binnen deze systemen. De voorgestelde ZTA voor AI-systemen bestaat uit vier vertrouwenslagen:
- Data Trust: Beveiliging van de integriteit en vertrouwelijkheid van trainings- en testdata.
- Model Supply Chain Trust: Zekerstellen van de veiligheid en integriteit van het modelontwikkelingsproces, inclusief het beheer van modellen en hun versies.
- Pipeline Trust: Beveiliging van de end-to-end machine learning-pijplijn, van data-invoer tot modeltraining en -implementatie.
- Inference Trust: Waarborgen van de veiligheid en betrouwbaarheid van AI-inferenties tijdens operationele toepassingen.
Waarborgingskader en compliance
Om de naleving van federale AI-governance-vereisten te ondersteunen, introduceert het artikel een waarborgingskader dat bestaat uit:
- Cryptografische herkomst: Het vastleggen van de oorsprong en integriteit van data en modellen door middel van cryptografische technieken.
- Continue integriteitsmonitoring: Het implementeren van mechanismen voor het voortdurend monitoren van de integriteit van AI-systemen om afwijkingen tijdig te detecteren.
- Beleidsgestuurd toegangsbeheer: Het afdwingen van strikte toegangscontrolemaatregelen op basis van gedefinieerde beleidsregels om ongeautoriseerde toegang te voorkomen.
Conclusie
De integratie van AI in kritieke systemen vereist een heroverweging van traditionele beveiligingsmodellen. Door een Zero Trust-architectuur toe te passen op AI-systemen en een robuust waarborgingskader te implementeren, kunnen organisaties de beveiliging van hun AI-toepassingen aanzienlijk versterken en voldoen aan federale governance-vereisten.
Categorie: Security